

Tři čtvrtiny útoků na Macy v Česku a na Slovensku spustila sama oběť. Proč by to dělala?
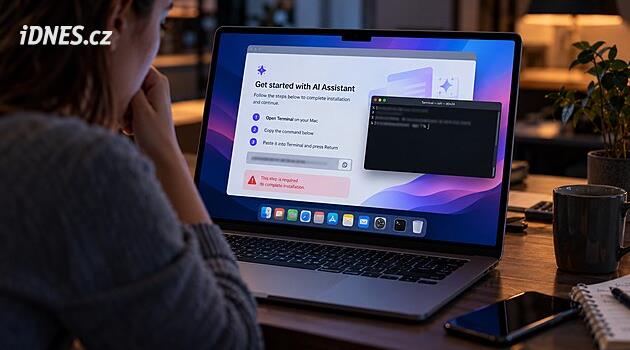
Představa, že je operační systém macOS od Applu zcela imunní vůči kybernetickým hrozbám, dostává v posledních letech trhliny. Útočníci totiž čím dál častěji neútočí na technické zranitelnosti samotného systému, ale přímo na uživatele. Podle dat bezpečnostní společnosti ESET stála v prvním čtvrtletí roku 2026 za zhruba třemi čtvrtinami zachycených malwarových útoků na Macy v Česku a na Slovensku technika ClickFix. Místo složitého instalování virů přiměje oběť, aby škodlivý příkaz vložila do systému sama. Podvodníci navíc stále častěji zneužívají důvěru v návody z prostředí umělé inteligence.
https://www.idnes.cz/technet/software/utoky-na-macy-clickfix-ai-phishing-falesny-navod.A261012_091658_software_vanky
Poprvé viděn 14.10.2026 05:01 · naposledy 14.10.2026 07:19
Text článku aktuální verze · 14.10.2026 05:02 · 1059 slov
Plný text článku najdete u zdroje: Originál u zdroje — otevřít →. My u článku evidujeme jen metadata, pozice na titulních stranách a změny obsahu v čase.
Pozice na titulní straně v čase
Výdrž a pozice
| sekce | výskytů | výdrž | nej. poz. | prům. poz. | lead |
|---|---|---|---|---|---|
| Titulní strana | 12 | 2.3 h | 3 | 11.0 | – |
Historie verzí obsahu 1
6f85b93eb66d
· upraveno 14.10.2026 07:00
první verze